Respuesta rápida: elige un método compatible con tu dispositivo y tu red
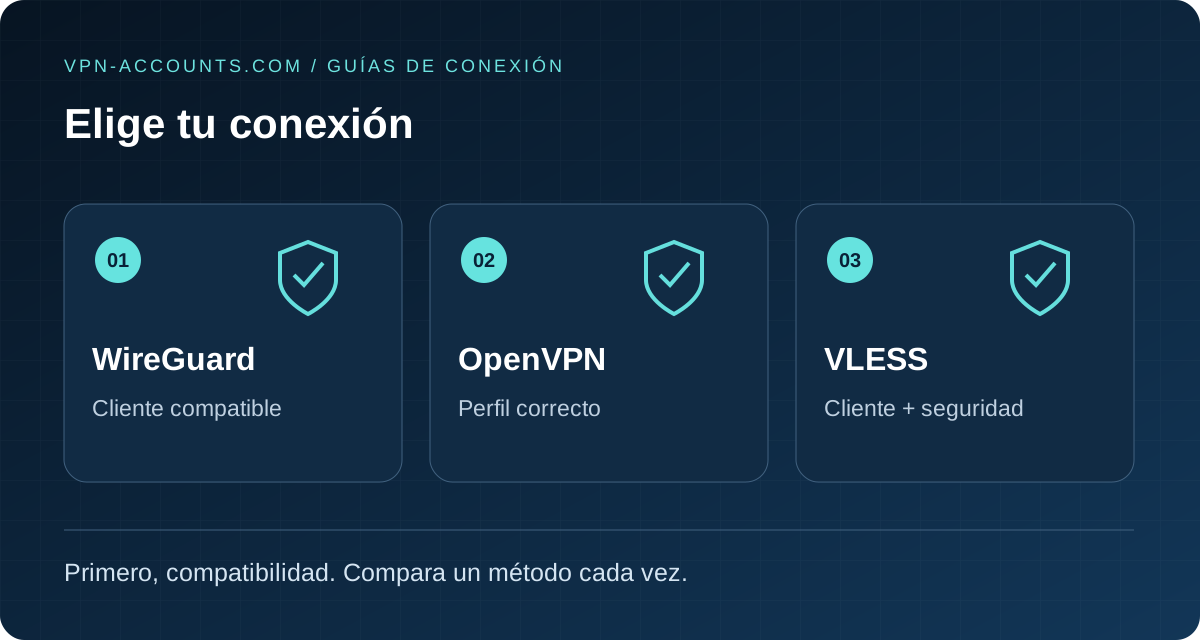
Empieza por WireGuard si tu cliente lo admite. Elige OpenVPN si tu dispositivo necesita un perfil .ovpn o quieres comparar las opciones UDP y TCP disponibles. Considera VLESS si tienes un cliente compatible y una configuración del proveedor para un servidor admitido. VLESS no es un formato de archivo OpenVPN ni la misma función que Stealth para escritorio.
No hay un ganador universal. Importa más disponer de un método bien configurado que funcione en tu red. Esta guía compara compatibilidad y configuración; no presenta pruebas de velocidad.
En esta página: Diferencias · Elegir según el caso · Seguridad y privacidad · Cambiar de método · Fuentes
¿En qué se diferencian?
Separa tres decisiones: el servicio proporciona acceso a un servidor; el cliente es la aplicación instalada; el protocolo y su configuración determinan cómo se conecta. Instalar una aplicación no proporciona por sí solo una suscripción ni un perfil válido.
| Método | Cuándo elegirlo |
|---|---|
| WireGuard | Tu aplicación lo ofrece o tienes un cliente compatible y una configuración WireGuard. Un punto de partida práctico. |
| OpenVPN | Tu cliente necesita un perfil OpenVPN o quieres comparar las opciones UDP y TCP admitidas por el proveedor. |
| VLESS | Tienes un cliente compatible y una configuración completa y admitida, con los ajustes de transporte y seguridad necesarios. |
WireGuard: un punto de partida práctico
WireGuard crea un túnel de red cifrado mediante UDP. Puedes elegirlo en una aplicación del proveedor que lo admita o importar una configuración en un cliente WireGuard compatible. Utiliza claves; su funcionamiento no equivale a introducir las credenciales de OpenVPN.
Es una primera opción razonable para navegar en un dispositivo compatible. Si la red interfiere con su tráfico UDP, comparar otro método admitido ayuda a identificar el problema. WireGuard no tiene el selector TCP de OpenVPN. Documentación del protocolo WireGuard.
OpenVPN: compatibilidad de perfiles y elección de transporte
OpenVPN resulta útil cuando una aplicación o un router admite específicamente sus perfiles. El proveedor puede ofrecer configuraciones UDP y TCP; deben coincidir con los ajustes del servidor. Cambiar la extensión de otro archivo a .ovpn no convierte la configuración.
Compara primero UDP cuando corresponda y después una opción TCP admitida si falla la ruta inicial. TCP no garantiza superar todos los cortafuegos. El puerto 443, por sí solo, tampoco hace que el tráfico sea indistinguible de la navegación web. Manual de OpenVPN.
VLESS: revisa la configuración completa
VLESS se utiliza en el ecosistema Xray. Necesita un cliente compatible, el servidor correcto y parámetros coincidentes. El transporte y la seguridad son tan importantes como el nombre del protocolo.
La documentación actual de Project X distingue la seguridad externa, como TLS/REALITY, de su opción VLESS Encryption. Que un proveedor anuncie VLESS no indica qué funciones ofrece. Importa su configuración sin modificarla; no desactives la seguridad ni presupongas que admite el transporte de otro tutorial. Configuración VLESS de Project X.
¿Qué opción encaja con tu caso?
- Buscas una conexión cotidiana sencilla: utiliza el cliente recomendado y empieza por WireGuard si está disponible. Consulta las guías por dispositivo.
- Ya utilizas OpenVPN Connect: consigue un perfil actual y los datos de acceso necesarios. Lee la guía de cuentas y archivos OpenVPN.
- Prefieres la aplicación WireGuard independiente: descarga la configuración de tu cuenta y sigue la guía de importación.
- Quieres configurar un router: comprueba el modelo, el firmware y su función de cliente VPN. Tener un servidor VPN integrado no demuestra compatibilidad con el perfil del proveedor.
- Falla una red concreta: mantén la misma ubicación y compara un método cada vez. Si parece conectado, consulta VPN conectada sin internet.
- Necesitas acceso manual VLESS: confirma cliente y servidor con la guía de compra VLESS. La lista normal de ubicaciones no equivale a la disponibilidad de VLESS.
VPN-Accounts.com ofrece configuraciones OpenVPN, WireGuard y VLESS para tu cuenta desde el panel de cliente. La disponibilidad varía según método, cliente y servidor. Stealth es una opción independiente de las aplicaciones VPNClient de escritorio compatibles; consulta la guía de ofuscación.
¿Cuál es más seguro, rápido o difícil de detectar?
Son preguntas distintas. El cifrado protege la conexión según su configuración; el enrutamiento, el DNS, las actualizaciones y las prácticas del operador también importan. El nombre del protocolo no demuestra una política de registros, una auditoría independiente ni anonimato.
Para comparar velocidad, utiliza el mismo dispositivo, red y ubicación cercana en momentos similares. Observa la navegación además de la transferencia. La carga del servidor y la ruta pueden pesar más que el protocolo. No hemos realizado una prueba controlada entre las tres opciones para este artículo.
Ningún método garantiza ser indetectable. La compatibilidad, los servidores y los filtros pueden cambiar. Respeta las reglas de la red y los requisitos locales. Cambiar el método no modifica la elegibilidad de una cuenta ni la ley.
Los clientes manuales también difieren en el bloqueo de tráfico. Comprueba qué ocurre al caer el túnel, qué aplicaciones lo utilizan y cómo se gestiona el DNS. Los controles de la aplicación habitual no se transfieren automáticamente a otro cliente.
Lista práctica para cambiar de método
- Anota método, red, servidor y síntoma exacto.
- Confirma que la cuenta esté activa y utiliza una configuración actual del método elegido.
- Desconecta el túnel anterior antes de probar otro; evita dos clientes VPN compitiendo.
- Importa el perfil correspondiente o utiliza el selector de la aplicación. Protege claves y credenciales.
- Prueba varias páginas HTTPS y el servicio que necesitas. Comprueba la IP pública si buscas un túnel completo.
- Compara otra red de confianza antes de atribuir el fallo al protocolo.
Conserva los resultados de la comparación. Si ambos métodos fallan, utiliza la guía general de diagnóstico antes de cambiar ajustes sin relación.
Fuentes y revisión
Revisado el 19 de octubre de 2026 con la documentación de WireGuard, el manual de OpenVPN 2.6 y la documentación VLESS de Project X. Describen tecnologías; no certifican todas las combinaciones de proveedor y dispositivo.
Respuestas útiles
Preguntas frecuentes
¿VLESS es lo mismo que WireGuard?
No. Utilizan clientes y configuraciones diferentes. Cambiar el nombre de un archivo WireGuard no lo convierte en VLESS.
¿Elijo OpenVPN TCP o UDP?
Utiliza una opción admitida que coincida con el servidor. Compararlas puede ayudar a diagnosticar una red, pero ninguna garantiza acceso universal.
¿La configuración manual incluye el bloqueo de la aplicación?
No automáticamente. El bloqueo de tráfico, el DNS y la reconexión dependen del cliente manual y del perfil. Comprueba sus controles.